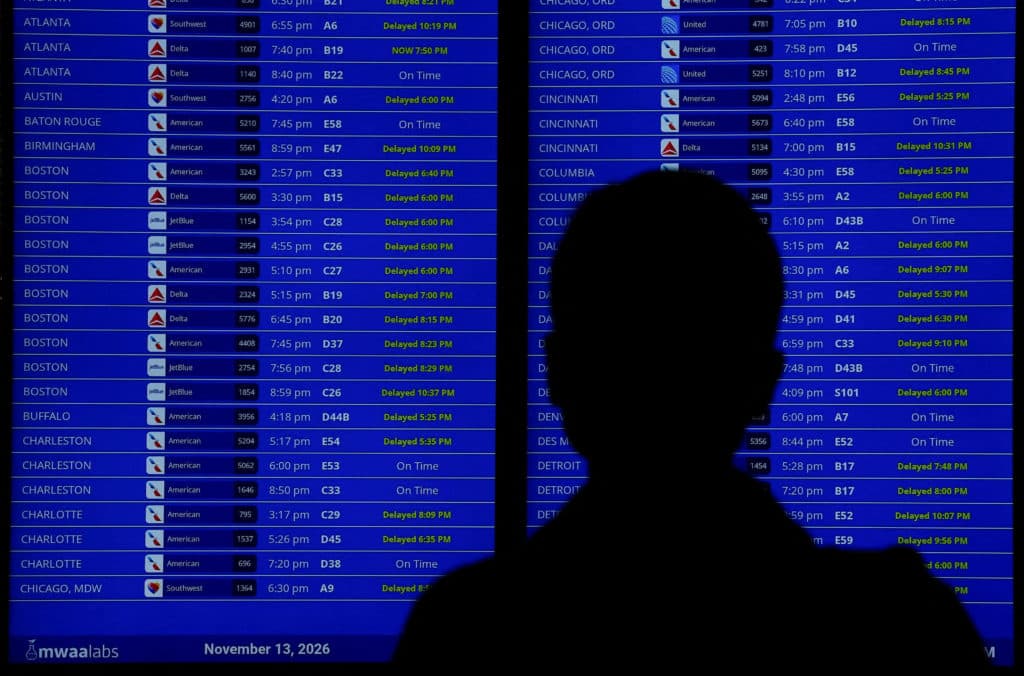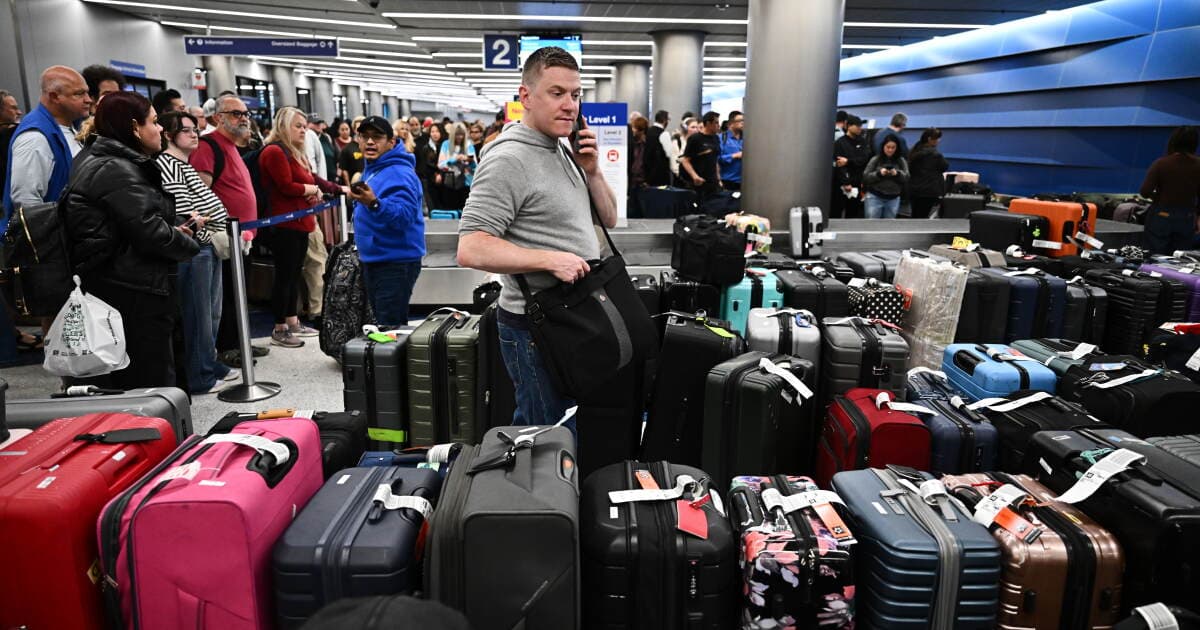
أولاً توقفت رسائل البريد الإلكتروني عبر نظام مايكروسوفت عن العمل، ثم توقف الطيران في جميع أنحاء البلاد. وتعطلت خدمات الخدمات المصرفية الوطنية في بنك "جيه بي مورغان تشيس" يوم الاثنين، ثم ضربت أعطال كبرى شركتي "أبل" و"ماريوت إنترناشيونال" يوم الثلاثاء، إلى جانب شبكة الاتصالات الداخلية السرية للغاية التابعة لوكالة الأمن القومي الأمريكية.
ومع تسبب موجة من الأعطال التقنية في تعطيل البنية التحتية الحيوية للولايات المتحدة خلال الأيام القليلة الماضية، ألغت الشركات والمسؤولون الحكوميون اللوم في العديد من المشكلات على سوء ضبط الأنظمة، والتحديثات المعيبة، والأخطاء التقنية. كما قللوا من شأن أي فكرة تفيد بأن هذه الأعطال هي جزء من هجمات سيبرانية أوسع نطاقاً أو ناتجة عن وكلاء الذكاء الاصطناعي.
وقال الرئيس دونالد ترامب للصحفيين في مانيلا بالفلبين، حيث كان يحضر قمة دولية: "الأمور على ما يرام".
من جانبه، صرح جاي كلايتون، مدير الاستخبارات الوطنية في واشنطن العاصمة، بأن هذه الأعطال لم تكن هجوماً سيبرانياً وليست عملاً منسقاً من قبل دولة، موضحاً أن الانقطاعات كانت نتاج قيام العديد من الشركات والمؤسسات بتصحيح وتحديث أنظمتها الرقمية القديمة والمعرضة للخطر.
ولكن حتى لو كانت الأعطال التقنية لهذا الأسبوع عشوائية، فإن خبراء السياسة والأمن السيبراني أكدوا أن هناك حاجة لمزيد من التدقيق والمساءلة.
وأشار خبراء إلى أن بعض الإخفاقات أحدثت اضطرابات واسعة النطاق عبر قطاعات حيوية، بدءاً من قطاع السفر والخدمات المصرفية وصولاً إلى الأعمال المكتبية. وبغض النظر عن السبب، سواء كان مشاكل تقنية صغيرة أو هجوماً سيبرانياً منسقاً، فإنهم يجادلون بأن ذلك يظهر نمطاً من نقاط الضعف في أمن الإنترنت واستقرار البنية التحتية للبلاد.
وقال ماركوس روجرز، مدير مختبر الأدلة الجنائية السيبرانية في معهد بوردو بوليتكنيك: "الأمور ليست على ما يرام. مع مرور الوقت، تصبح هذه الصورة أكثر ضبابية"، مشيراً إلى أن وقوع ستة حوادث عبر بنيات تحتية مختلفة يبدأ في التحول إلى أمر "مثير للقلق".
وأضاف روجرز: "هناك خطأ ما في النظام نفسه ولا يمكننا تجاهل ذلك. عبارات مثل 'اطمئنوا، ليست هجمات سيبرانية ولست بحاجة للقلق بشأنها' ليست هي الرسالة الصحيحة".
وتابع أنه إذا كانت المشكلات ناتجة فقط عن أخطاء بشرية طفيفة أو فشل في تحديث البنية التحتية، فإن ذلك يجعل الأنظمة الأمريكية الحيوية هدفاً محتملاً أكبر للجهات الخبيثة، متسائلاً: "إذا كان من السهل جداً أن تفشل هذه الأشياء ببساطة بسبب خطأ بشري صغير، فما مدى سهولة تعرض هذه البنى التحتية لهجوم مستهدف إذن؟".
ويقول روجرز وآخرون إن هناك حاجة لإجراء تحقيق صارم فيما حدث.
وفي هذا السياق، قال هيربرت لين، الباحث البارز في مركز الأمن والتعاون الدولي بجامعة ستانفورد والزميل في السياسة والأمن السيبراني بمعهد هوفر: "ستة أعطال في غضون أسبوع أمر لا أستطيع فهمه. هل هناك عامل مشترك خلف كل ذلك؟ أعتقد أننا لا نعرف الإجابة على ذلك. يبدو الأمر مستبعداً للغاية، لكن لا يمكننا استبعاد هذا الاحتمال".
بدوره، قال تي جيه مارلين، المؤسس والرئيس التنفيذي لشركة "غاردريل تكنولوجيز" في يوتا، إنه من غير المرجح للغاية حدوث انهيار عشوائي للعديد من الأنظمة الحيوية في فترة زمنية قصيرة جداً. وأوضح قائلاً: "الصدفة البحتة عبر هذا العدد الكبير من الأنظمة الحيوية أمر مستبعد إحصائياً، مما يشير إلى وجود أمر مشترك كامن تحت السطح، مثل مورد مشترك أو تحديث أو تبعية مشتركة كالذكاء الاصطناعي".
من جانبه، قال السيناتور مارك وارنر، العضو البارز في لجنة الاستخبارات بمجلس الشيوخ، يوم الثلاثاء، إن الذكاء الاصطناعي يبدو أنه يلعب دوراً في هذه الأعطال كونه يعيد تشكيل المشهد الأمني السيبراني.
وأضاف وارنر في بيان: "الذكاء الاصطناعي يجعل من الممكن تحديد نقاط الضعف عبر أعداد هائلة من الأنظمة بسرعة غير مسبوقة، مما يخلق ضغطاً هائلاً على الشركات والوكالات الحكومية لإصلاح تلك الثغرات فوراً، وغالباً دفعة واحدة، مما يضع عبئاً هائلاً على أنظمة لم يتم بناءها لتحمل هذه وتيرة التغيير".
وأشار روجرز إلى أن الشركات والوكالات الحكومية كانت تصدر معلومات محدودة، إما لأنها لا تعرف السبب، أو لأن هناك تحقيقاً جارياً، أو لأنها لا تريد تحمل المسؤولية القانونية لدعاوى المساهمين عندما تبدأ أسهمها في التراجع. وما وجده مثيراً للقلق هو تقديم رسائل متناقضة منذ البداية.
وختم بالقول: "أول ما تقوله كل هذه الشركات هو 'نحن لسنا متأكدين مما يتسبب في ذلك، لكنه ليس هجوماً سيبرانياً'. حسناً، انتظر دقيقة. إما أنك تعرف ما يسبب ذلك أو لا تعرف. وإذا كنت لا تعرف، فكيف عرفت أنه ليس هجوماً سيبرانياً؟".