إن تكاثر التهديدات المعلوماتية والأعطال التي تؤثر على البنى التحتية الرقمية الكبرى يذكرنا بحقيقة غالباً ما يتم التقليل من شأنها: فالسيادة الرقمية لا تُفرض بالقرارات، بل تُبنى من خلال السيطرة على البنى التحتية، وحماية البيانات، والقدرة على توقع الثغرات، والأهم من ذلك، القدرة على الحفاظ على استمرارية الخدمات الأساسية عند وقوع أي حادث.
بقلم: عبد الوهاب بن موسى *
قدمت الأحداث الدولية الأخيرة مثالين متكاملين يؤكدان هذه الحاجة الماسة. ففي 21 أكتوبر 2026، حذرت السلطات الأوروبية للأمن السيبراني من ثغرتين حرجتين تؤثران على لغة "بي إتش بي" (PHP)، وهي تقنية تُستخدم على نطاق واسع لتطوير مواقع الويب والتطبيقات. وكانت هذه الثغرات قد تتيح، في بعض التكوينات المعرضة للخطر، تنفيذ تعليمات برمجية عن بُعد ودون الحاجة المصادقة. وقد تم نشر تحديثات برمجية سريعة، ودُعيت الجهات المعنية إلى تحديد الأنظمة المعرضة للخطر وتطبيق التحديثات اللازمة في أسرع وقت ممكن.
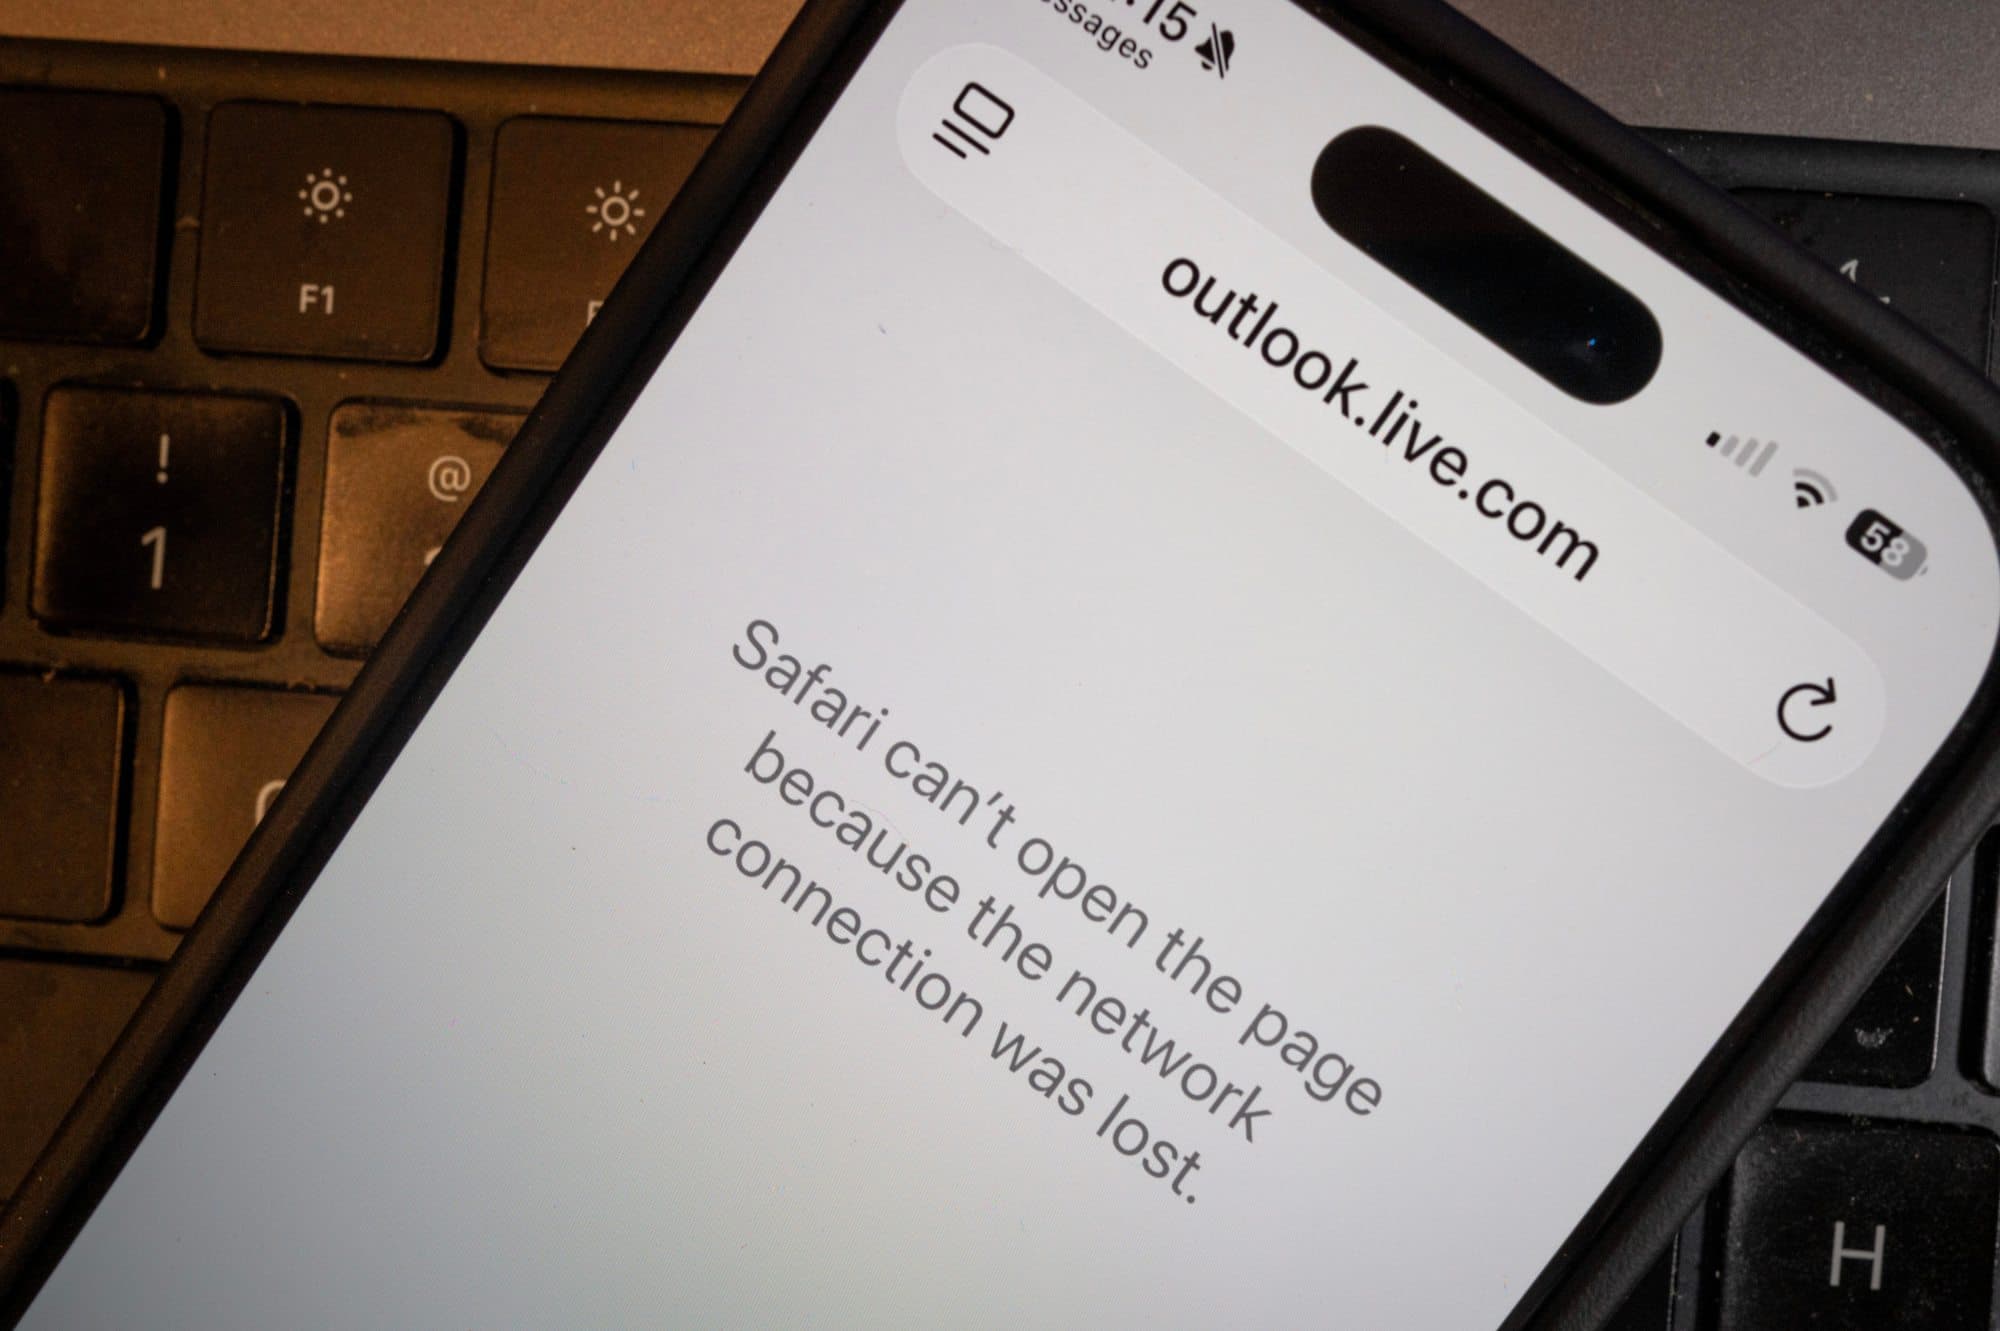
وبعد بضع أسابيع، وتحديداً يومي 12 و13 نوفمبر، أدى عطل عالمي في منصة "مايكروسوفت 365" إلى تعطيل العديد من الخدمات ضمن بيئة مايكروسوفت، ولا سيما البريد الإلكتروني "أوتلوك" (Outlook)، و"إكسشينج أونلاين" (Exchange Online)، و"تيمز" (Teams)، و"كوبايلوت" (Copilot). ووفقاً للبلاغات التي رصدتها منصة "داون ديتكتور" (Downdetector)، فقد شملت الاضطرابات مستخدمين في 74 دولة وإقليماً. وأشارت شركة مايكروسوفت إلى وجود صعوبات أثرت على جزء من بنيتها التحتية، مما أدى إلى خروج خوادم عن الخدمة وظهور مشكلات في استعادة الأداء الطبيعي، مؤكدة في الوقت ذاته عدم توفر أي مؤشرات تشير إلى وجود نشاط خبيث وراء هذا الحادث.
وتشير هاتان الحادثتان إلى نوعين مختلفين تماماً من المخاطر. تتعلق الأولى بأمان المكونات البرمجية وضرورة معالجة الثغرات بسرعة، بينما تسلط الثانية الضوء على التبعية التشغيلية للبنى التحتية الرقمية المشتركة، والتي يمكن أن يؤدي تعطلها إلى التأثير على العديد من المؤسسات في آنٍ واحد.
لذا، لا يتعلق الأمر بالخلط بين عطل تقني وهجوم سيبراني، ولا بالتشكيك في فوائد الحلول العالمية، بل بالاعتراف بأنه في عصر التحول الرقمي، تُعد شروط الأمان وتوفر الخدمة واستمراريتها ركائز أساسية لضمان حسن سير عمل الدولة والاقتصاد.
في تونس: الإطار التنظيمي موجود ولكنه غير كافٍ
لا تفتقر تونس إلى الإطار التنظيمي للعمل؛ ففي 2 سبتمر 2026، حددت المنشورية الحكومية رقم 5 لسنة 2026 تدابير تهدف إلى تعزيز أمان الأنظمة الرقمية الوطنية داخل الهياكل العمومية. وقد غطى محتوى هذه المنشورية، الذي قدمته الوكالة الوطنية للسلامة المعلوماتية في 4 سبتمبر، العديد من الجوانب الأساسية لحماية المنصات الحكومية.
وتُلزم هذه القواعد المواقع الرسمية ومنصات الخدمات العامة بأن تُضاف وتُستضاف لدى الهياكل والمزودين المرخص لهم قانوناً. كما تشترط استخدام بروتوكول الحماية (HTTPS) عبر كافة صفحاتها وتفعيل المصادقة متعددة العوامل، لا سيما بالنسبة لحسابات الإدارة والوصول إلى واجهات التسيير.
كما تنص المنشورية على إجراء تدقيقات أمنية قبل الشروع في استغلال المنصات، ثم مرة واحدة على الأقل سنوياً، وقبل نشر أي تحديث رئيسي. ويجب تنفيذ التوصيات المنبثقة عن هذه التقييمات وتوثيق إنجازها. وعلاوة على ذلك، تفرض المنشورية ضرورة التحديث المستمر للأنظمة، ومعالجة الثغرات المكتشفة، والاعتماد على آليات الحماية ضد هجمات حجب الخدمة الموزعة.
ولا تقتصر الالتزامات على المعدات والبرمجيات فحسب، بل يؤطر النص الاتصالات الإلكترونية الرسمية، وينص على الاستخدام الحصري لحسابات البريد الإلكتروني الوطني الذي ينتهي بامتداد (tn.) للمراسلات الرسمية، ويفرض تعطيل الحسابات غير المستعملة أو تلك التابعة لأعوان سابقين، فضلاً عن منع مشاركة بيانات الدخول. كما يتطلب النص الإبلاغ الفوري للوكالة الوطنية للسلامة المعلوماتية عن أي حوادث أو هجمات، سواء كانت مؤكدة أو مشتبهاً بها.