بقلم: جو تايدي، مراسل شؤون الأمن السيبراني، بي بي سي وورلد سيرفيس
يجب على الأفراد والشركات التخطيط للهجمات السيبرانية المحتملة بالعودة إلى استخدام القلم والورق، وفقًا لأحدث النصائح الحكومية.
وجهت الحكومة رسائل إلى الرؤساء التنفيذيين في جميع أنحاء البلاد توصي بشدة بضرورة الاحتفاظ بنسخ مادية من خططهم جاهزة كإجراء احترازي. وقد سلطت موجة حديثة من الاختراقات الضوء على الفوضى التي يمكن أن تنجم عندما يقوم المتسللون بتعطيل أنظمة الكمبيوتر.
يأتي هذا التحذير في الوقت الذي أعلن فيه المركز الوطني للأمن السيبراني (NCSC) عن زيادة في الهجمات السيبرانية الأكثر خطورة هذا العام.
أدت الاختراقات الإجرامية التي استهدفت شركات مثل ماركس آند سبنسر، وكو-أوب، وجاغوار لاند روفر إلى رفوف فارغة وتوقف خطوط الإنتاج هذا العام، حيث عانت الشركات بشدة دون أنظمة الكمبيوتر الخاصة بها. وقال ريتشارد هورن، الرئيس التنفيذي للمركز الوطني للأمن السيبراني (NCSC): "تحتاج المؤسسات إلى وضع خطة لكيفية مواصلة العمل دون أنظمة تكنولوجيا المعلومات الخاصة بها، (وإعادة بناء تلك الأنظمة بسرعة)، في حال نجح هجوم ما في اختراقها".
يتم حث الشركات على تجاوز ضوابط الأمن السيبراني والتوجه نحو استراتيجية تُعرف باسم "هندسة المرونة"، والتي تركز على بناء أنظمة يمكنها التنبؤ بالهجمات وامتصاصها والتعافي منها والتكيف معها في حال وقوعها. وتقترح الوكالة أن تكون الخطط، ويفضل، في شكل ورقي أو مخزنة دون اتصال بالإنترنت.
على الرغم من أن العدد الإجمالي للاختراقات التي تعامل معها المركز الوطني للأمن السيبراني في الأشهر التسعة الأولى من هذا العام بلغ 429، وهو تقريبًا نفس العدد للفترة المماثلة من العام الماضي، إلا أن هناك زيادة في الاختراقات ذات التأثير الأكبر. وقد مثلت الحوادث "ذات الأهمية الوطنية" ما يقرب من النصف، أو 204، من جميع الحوادث. في العام الماضي، كان هناك 89 حادثًا فقط ضمن هذه الفئة.
يغطي الحادث ذو الأهمية الوطنية الهجمات السيبرانية ضمن الفئات الثلاث الأعلى في نموذج تصنيف الحوادث السيبرانية للمركز الوطني للأمن السيبراني ووكالات إنفاذ القانون في المملكة المتحدة:
- الفئة 1: طوارئ سيبرانية وطنية.
- الفئة 2: حادث بالغ الأهمية.
- الفئة 3: حادث مهم.
- الفئة 4: حادث كبير.
- الفئة 5: حادث متوسط.
- الفئة 6: حادث محلي.
من بين حوادث هذا العام، كانت 4% (18 حادثًا) ضمن الفئة الثانية الأعلى "بالغ الأهمية". ويمثل هذا زيادة بنسبة 50% في مثل هذه الحوادث، وهي زيادة للعام الثالث على التوالي. لم يقدم المركز الوطني للأمن السيبراني تفاصيل حول الهجمات، سواء كانت علنية أو غير معلنة، التي تندرج تحت أي فئة.
ولكن، كمعيار، من المفهوم أن موجة الهجمات على تجار التجزئة في المملكة المتحدة في الربيع، والتي أثرت على ماركس آند سبنسر، وكو-أوب، وهارودز، ستصنف على أنها حوادث مهمة. وقد تسبب أحد أخطر الهجمات في العام الماضي، والذي استهدف مزودًا لاختبارات الدم، في مشاكل كبيرة لمستشفيات لندن. وقد أدى ذلك إلى اضطراب سريري كبير وساهم بشكل مباشر في وفاة مريض واحد على الأقل. ولم يذكر المركز الوطني للأمن السيبراني الفئة التي يندرج تحتها هذا الحادث.
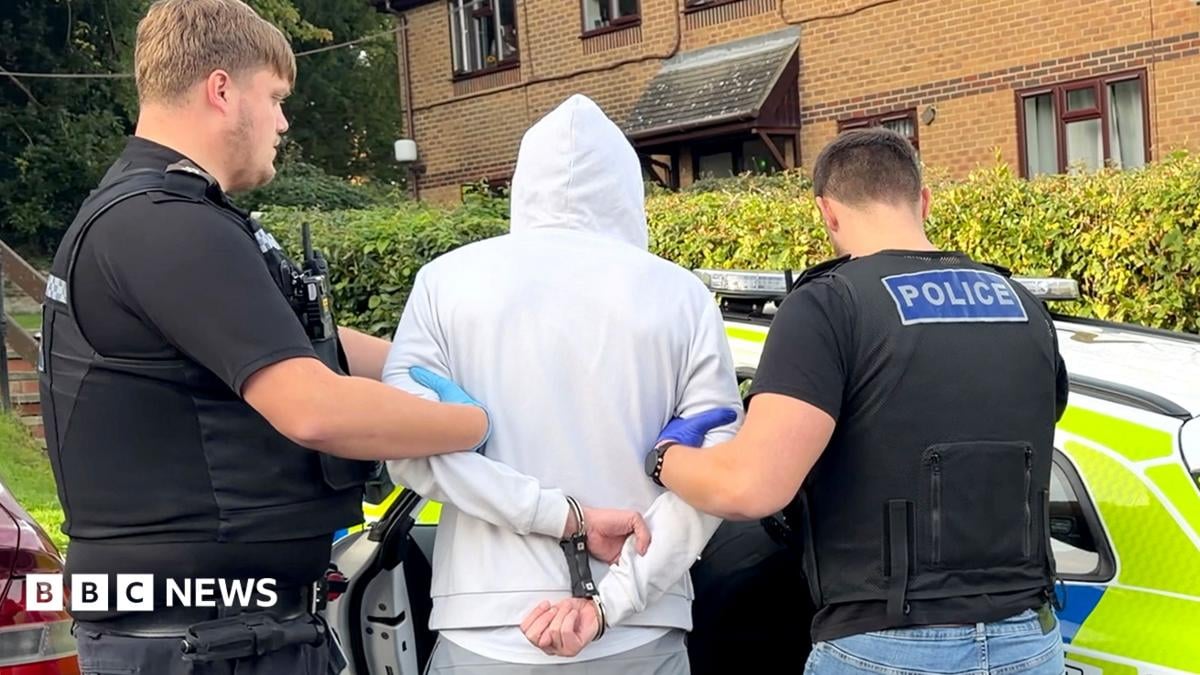
الغالبية العظمى من الهجمات ذات دوافع مالية، حيث تستخدم العصابات الإجرامية برامج الفدية أو ابتزاز البيانات لابتزاز الضحايا لإرسال عملات البيتكوين كفدية. وبينما تتمركز معظم عصابات الجرائم السيبرانية في روسيا أو دول الاتحاد السوفيتي السابق، فقد شهدت الفترة الأخيرة عودة ظهور عصابات القرصنة من المراهقين يُعتقد أنها تتمركز في البلدان الناطقة باللغة الإنجليزية. وحتى الآن هذا العام، تم اعتقال سبعة مراهقين في المملكة المتحدة كجزء من التحقيقات في هجمات سيبرانية كبرى.
بالإضافة إلى النصائح المتعلقة بالاستعدادات المعززة والتعاون، تطلب الحكومة من المؤسسات الاستفادة بشكل أفضل من الأدوات والخدمات المجانية التي يقدمها المركز الوطني للأمن السيبراني، على سبيل المثال، التأمين السيبراني المجاني للشركات الصغيرة التي أكملت برنامج "أساسيات الأمن السيبراني" الشهير.