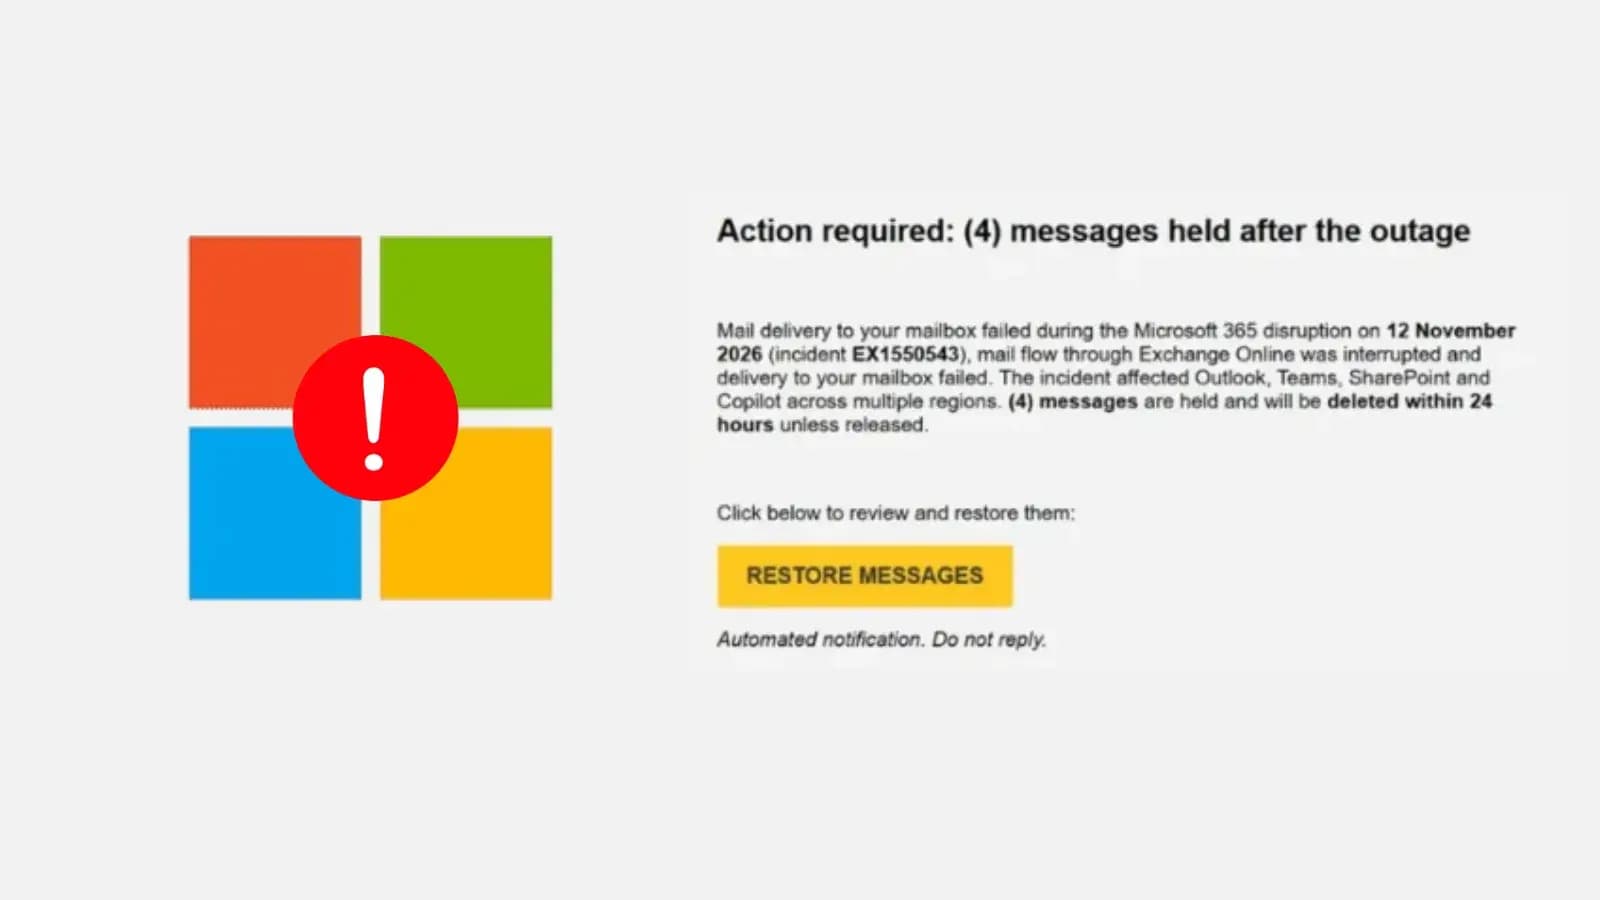
أصدرت شركة مايكروسوفت تحذيراً بشأن حملة تصيد احتيالي نشطة تستغل انقطاع خدمة مايكروسوفت 365 في 12 نوفمبر.
وينتحل المهاجمون صفة إشعارات صحة الخدمة ويشيرون إلى حادثة "إكستشنج أونلاين" الشرعية رقم EX1550543. ومن خلال استغلال مشكلة تشغيلية حقيقية، فإنهم يجعلون طلبات استعادة البريد الإلكتروني الاحتيالية تبدو موثوقة لمستخدمي المؤسسات.
هجمات التصيد الاحتيالي المستغلة لانقطاع مايكروسوفت 365
وفقاً لـقسم استخبارات التهديدات في مايكروسوفت، ادعت رسائل التصيد الاحتيالي التي تم اكتشافها في 13 نوفمبر كذباً أن رسائل البريد الإلكتروني قد تم الاحتفاظ بها أثناء فترة الانقطاع. وقيل للمتلقين إن تلك الرسائل سيتم حذفها في غضون 24 ساعة ما لم ينقروا على رابط الاستعادة، مما يخلق شعوراً بالإلحاح والتعجل بشأن الاتصالات التجارية التي قد تكون مفقودة.
ويحول هذا الطعم القلق بشأن توفر الخدمة إلى عجلة في اتخاذ الإجراءات. ومن خلال الجمع بين معرف حادث شرعي وموعد نهائي ملفق للحذف، يمنح المهاجمون المتلقين سبباً مقنعاً لضياع الرسائل المفترضة. وفي الوقت نفسه، يوجهون المتلقين إلى روابط غير مرتبطة بقنوات تقارير صحة الخدمة الرسمية الخاصة بشركة مايكروسوفت.
ويشبه هذا التخفي والتحايل تكتيكات أوسع نطاقاً لـتصيد إشعارات مايكروسوفت 365 التي تستغل لغة إدارية مألوفة. وفي هذه الحملة، تتبع موضوعات الرسائل المرصودة نمط "انقطاع - [رمز مكون من ستة أحرف]". وتتضمن أسماء مرسلي الرسائل بادئات خاصة بالمنظومة يتبعها عبارة "إشعار انقطاع" أو "صحة الخدمة"، مما يعزز مظهر الاستشارة الداخلية المخصصة.
وحددت مايكروسوفت ثلاثة نطاقات مرسلة مرتبطة بهذا النشاط وهي: moments-notice[.]com، وplanetmaison[.]com، وnewbooker[.]com. وتستخدم الروابط المضمنة تتبع النقرات عبر خدمة "سيندغريد" الخاصة بالمستلم قبل إعادة التوجيه إلى reallifeaccounting[.]com. وتتضمن إحدى الوجهات المرصودة مسار /themelist0.html. واستهدفت رسائل مماثلة مؤسسات عبر قطاعات متعددة في الولايات المتحدة، بدلاً من استهداف شركة واحدة معزولة.
ويضيف هذا التحذير إلى التقارير السابقة حول تصيد حسابات مايكروسوفت 365، لكن الأدلة تتطلب تقييماً دقيقاً. فقد قيمت مايكروسوفت هذا النشاط بأنه يتسق مع عمليات تصيد بيانات الاعتماد؛ ولم تؤكد بعد حدوث عمليات جمع لبيانات الاعتماد أو تسليم برمجيات خبيثة. وبالتالي، لا ينبغي تقديم عمليات إعادة التوجيه المرصودة كدليل على نجاح اختراق الحساب.
ولغرض التحقيق، توصي مايكروسوفت باستخدام أداة "ديفندر فور أوفيس 365 ثريت إكسبلورر" والبحث المتقدم في "مايكروسوفت ديفندر إكس دي آر". ويمكن فرق الأمان فحص السجلات مثل (EmailEvents) و(EmailUrlInfo) و(UrlClickEvents) لتحديد الرسائل المشبوهة، وفحص الوجهات المضمنة، والتحقيق في النقرات. وتساعد هذه السجلات في التمييز بين تسليم الرسائل وتفاعل المستخدم عند تقييم مدى وصول الحملة.
يجب على المنظمات أيضاً مراجعة إعدادات حماية الروابط الخبيثة عبر بيئاتها التقنية. توفر ميزة "مايكروسوفت ديفندر فور أوفيس 365 سيف لينكس" حماية في وقت النقر ضد عناوين الروابط الخبيثة عند تكوينها بشكل صحيح. وينبغي على المسؤولين التحقق من السياسات المعمول بها والتحقيق في التفاعلات المحتملة، بدلاً من افتراض أن منتج الأمان المفعل يحمي تلقائياً كل متلقٍ.
يجب على الموظفين تأكيد الانقطاعات مباشرة من خلال مركز إدارة مايكروسوفت 365 بدلاً من اتباع تعليمات الاستعادة غير الطلوبة. وبالنسبة للمدافعين، تتمثل الأولوية الفورية في ربط الموضوعات المتعلقة بالانقطاع، والبنية التحتية للمرسل، وجهات إعادة التوجيه، وبيانات القياس عن بعد للنقرات. إن الحفاظ على التمييز بين محاولات التصيد الاحتيالي والاختراق المؤكد سيحافظ على تناسب الاستجابة للحوادث مع الأدلة المتاحة.